
Rozwój Agentowej AI i Systemów Wieloagentowych
Projektujemy, budujemy i utrzymujemy systemy wieloagentowe, które bez problemu przechodzą weryfikację bezpieczeństwa.
Umów 30-minutową rozmowęZaufały nam firmy z Europy i USA.


Czym jest system wieloagentowy?
System wieloagentowy to zestaw wyspecjalizowanych agentów AI, z których każdy odpowiada za osobną domenę – np. planowanie, wyszukiwanie informacji (retrieval), egzekucję lub walidację – koordynowanych przez orkiestratora. W przeciwieństwie do pojedynczego chatbota czy copilotów, agenty dzielą się pracą, weryfikują nawzajem swoje wyniki, wykonują akcje w Twoich systemach biznesowych i w zdefiniowanych momentach decyzyjnych przekazują sprawę do człowieka (eskalacja).
Chatbot / Copilot
Co robi
Odpowiada na pytania w formie konwersacji
Autonomia
Brak, służy jedynie do odpowiedzi
Współpraca z systemami
Zazwyczaj brak lub tylko do odczytu
Typowy błąd (Failure mode)
Błędna odpowiedź (halucynacja)
Najlepsze do
FAQ, odciążenie wsparcia (support deflection)
Pojedynczy agent AI
Co robi
Wykonuje jedno zdefiniowane zadanie od początku do końca, korzystając z narzędzi
Autonomia
Działa w jednym, wąskim zakresie
Współpraca z systemami
Jeden lub dwa (przez API)
Typowy błąd (Failure mode)
Błędna akcja w jednym konkretnym miejscu
Najlepsze do
Przetwarzanie dokumentów, triaż, tworzenie szkiców (drafting)
System wieloagentowy
Co robi
Realizuje wieloetapowe procesy biznesowe w różnych systemach
Autonomia
Planuje, deleguje, waliduje; człowiek akceptuje zadania na określonych etapach
Współpraca z systemami
Główne systemy ewidencyjne (ERP, CRM, platformy bazowe) – odczyt i zapis
Typowy błąd (Failure mode)
Z założenia wymaga orkiestracji, mechanizmów zabezpieczających (guardrails) i ścieżki audytu
Najlepsze do
Rekoncyliacje, obsługa zakłóceń, planowanie, likwidacja szkód, procesy compliance
Chatbot / Copilot
Pojedynczy agent AI
System wieloagentowy
Co robi
Odpowiada na pytania w formie konwersacji
Wykonuje jedno zdefiniowane zadanie od początku do końca, korzystając z narzędzi
Realizuje wieloetapowe procesy biznesowe w różnych systemach
Autonomia
Brak, służy jedynie do odpowiedzi
Działa w jednym, wąskim zakresie
Planuje, deleguje, waliduje; człowiek akceptuje zadania na określonych etapach
Współpraca z systemami
Zazwyczaj brak lub tylko do odczytu
Jeden lub dwa (przez API)
Główne systemy ewidencyjne (ERP, CRM, platformy bazowe) – odczyt i zapis
Typowy błąd (Failure mode)
Błędna odpowiedź (halucynacja)
Błędna akcja w jednym konkretnym miejscu
Z założenia wymaga orkiestracji, mechanizmów zabezpieczających (guardrails) i ścieżki audytu
Najlepsze do
FAQ, odciążenie wsparcia (support deflection)
Przetwarzanie dokumentów, triaż, tworzenie szkiców (drafting)
Rekoncyliacje, obsługa zakłóceń, planowanie, likwidacja szkód, procesy compliance
Jak w praktyce buduje się produkcyjny system wieloagentowy
Użytkownik
Orkiestrator
Wyspecjalizowane agenty
Wyszukiwanie
Analiza
Egzekucja
Walidacja
Bramka akceptacji przez człowieka
Systemy ewidencyjne
przez warstwę MCP / API
Ścieżka audytu (audit trail): każda decyzja, dane wejściowe i uzasadnienie są logowane
Orkiestrator
Odbiera cel i dzieli go na zadania.
Wyspecjalizowane agenty
Wyszukiwanie, analiza, egzekucja i walidacja – każdy agent zajmuje się swoją domeną i przekazuje kontekst dalej.
Bramka akceptacji przez człowieka
Zanim cokolwiek zostanie zapisane w Twoich systemach ewidencyjnych, akcja przechodzi przez bramkę akceptacji dopasowaną do poziomu ryzyka.
Warstwa integracji
Agenty łączą się z Twoimi systemami przez kontrolowaną warstwę integracji, nigdy przez bezpośredni dostęp do bazy danych.
Ścieżka audytu
Każda decyzja, dane wejściowe i uzasadnienie trafiają do ścieżki audytu, którą weryfikatorzy mogą bez problemu odczytać.
Co budujemy
02
Systemy wieloagentowe dla operacji biznesowych
Zaorkiestrowane agenty, które realizują wewnętrzne procesy (rekoncyliacje, planowanie, triaż, obsługa roszczeń) w Twoich systemach ERP, CRM i platformach bazowych, pod ścisłą kontrolą kluczowych decyzji przez ludzi.
03
Orkiestracja i architektura agentów
Nadzorca (Supervisor), rój (swarm) lub hierarchia: projektujemy architekturę, która pasuje do Twojego procesu, a nie tę, która jest akurat modna. Obejmuje to również proces ratowania systemów agentowych, które utknęły na etapie pilotażu (PoC).
04
AgentOps: ewaluacja, obserwowalność, utrzymanie produkcyjne
Pakiety ewaluacyjne, monitorowanie, kontrola kosztów i ponowna ewaluacja przy zmianie modeli AI.
Autonomia to parametr z pięcioma ustawieniami
Projektujemy każdy system z uwzględnieniem precyzyjnych poziomów autonomii. Każdy proces otrzymuje taki poziom, z jakim może bezpiecznie działać, wraz ze ścieżką audytu, która to dokumentuje.
W branżach regulowanych większość procesów powinna znajdować się na poziomie L2-L3, a niektóre nigdy nie powinny go przekroczyć. Dla systemów wysokiego ryzyka możliwość wykazania, kto i na jakiej podstawie podjął decyzję, nie jest opcjonalna.
L1 · Asysta (Assist)
Agent AI
Podsumowuje, wyszukuje, przygotowuje kontekst
Człowiek
Samodzielnie wykonuje pracę
L2 · Rekomendacja (Recommend)
Agent AI
Proponuje decyzję, dostarcza źródła i uzasadnienie
Człowiek
Akceptuje każdą decyzję
L3 · Egzekucja za zgodą (Execute with approval)
Agent AI
Wykonuje zadanie po akceptacji, wszystko loguje
Człowiek
Akceptuje przed jakimkolwiek zapisem w systemie
L4 · Egzekucja w określonych ramach (Execute within bounds)
Agent AI
Działa samodzielnie w zdefiniowanych limitach, eskaluje zadania poza nimi
Człowiek
Ustala ramy/limity, obsługuje eskalacje
L5 · Pełna autonomia (Autonomous)
Agent AI
Działa niezależnie, raportuje tylko sytuacje wyjątkowe (exceptions)
Człowiek
Nadzoruje jedynie poprzez metryki biznesowe i audyt
L1 · Asysta (Assist)
L2 · Rekomendacja (Recommend)
L3 · Egzekucja za zgodą (Execute with approval)
L4 · Egzekucja w określonych ramach (Execute within bounds)
L5 · Pełna autonomia (Autonomous)
Agent AI
Podsumowuje, wyszukuje, przygotowuje kontekst
Proponuje decyzję, dostarcza źródła i uzasadnienie
Wykonuje zadanie po akceptacji, wszystko loguje
Działa samodzielnie w zdefiniowanych limitach, eskaluje zadania poza nimi
Działa niezależnie, raportuje tylko sytuacje wyjątkowe (exceptions)
Człowiek
Samodzielnie wykonuje pracę
Akceptuje każdą decyzję
Akceptuje przed jakimkolwiek zapisem w systemie
Ustala ramy/limity, obsługuje eskalacje
Nadzoruje jedynie poprzez metryki biznesowe i audyt
Od pierwszej rozmowy do środowiska produkcyjnego
01
Odkrywanie Architektury (Discovery)
Mapujemy Twój proces, systemy i ograniczenia. Otrzymujesz architekturę referencyjną dla Twojego przypadku, rekomendowany poziom autonomii dla każdego kroku oraz spriorytetyzowany plan ułożony według wartości biznesowej.
02
Pilotaż w trybie „shadow mode”
System działa równolegle z Twoim obecnym procesem, na danych produkcyjnych, niczego nie zapisując. Porównujesz wyniki z pracą ludzi i widzisz dokładnie, gdzie system ma rację, gdzie się myli oraz ile kosztuje jego działanie, zanim w ogóle dotknie jakiegokolwiek systemu ewidencyjnego.
03
Wdrożenie produkcyjne
Integracja z Twoimi systemami przez kontrolowaną warstwę (standard MCP tam, gdzie to możliwe), bramki akceptacji powiązane z uprawnieniami użytkowników, włączona ścieżka audytu, pozytywnie zakończony przegląd bezpieczeństwa.
04
AgentOps
Pakiety ewaluacyjne uruchamiane przy każdej zmianie w kodzie. Monitorujemy dokładność, opóźnienia oraz koszt pojedynczego zadania. Przeprowadzamy ponowną ewaluację całego systemu przy każdej zmianie modelu bazowego.
01
Odkrywanie Architektury (Discovery)
Mapujemy Twój proces, systemy i ograniczenia. Otrzymujesz architekturę referencyjną dla Twojego przypadku, rekomendowany poziom autonomii dla każdego kroku oraz spriorytetyzowany plan ułożony według wartości biznesowej.
02
Pilotaż w trybie „shadow mode”
System działa równolegle z Twoim obecnym procesem, na danych produkcyjnych, niczego nie zapisując. Porównujesz wyniki z pracą ludzi i widzisz dokładnie, gdzie system ma rację, gdzie się myli oraz ile kosztuje jego działanie, zanim w ogóle dotknie jakiegokolwiek systemu ewidencyjnego.
03
Wdrożenie produkcyjne
Integracja z Twoimi systemami przez kontrolowaną warstwę (standard MCP tam, gdzie to możliwe), bramki akceptacji powiązane z uprawnieniami użytkowników, włączona ścieżka audytu, pozytywnie zakończony przegląd bezpieczeństwa.
04
AgentOps
Pakiety ewaluacyjne uruchamiane przy każdej zmianie w kodzie. Monitorujemy dokładność, opóźnienia oraz koszt pojedynczego zadania. Przeprowadzamy ponowną ewaluację całego systemu przy każdej zmianie modelu bazowego.
Zobacz, jak pomogliśmy naszym klientom
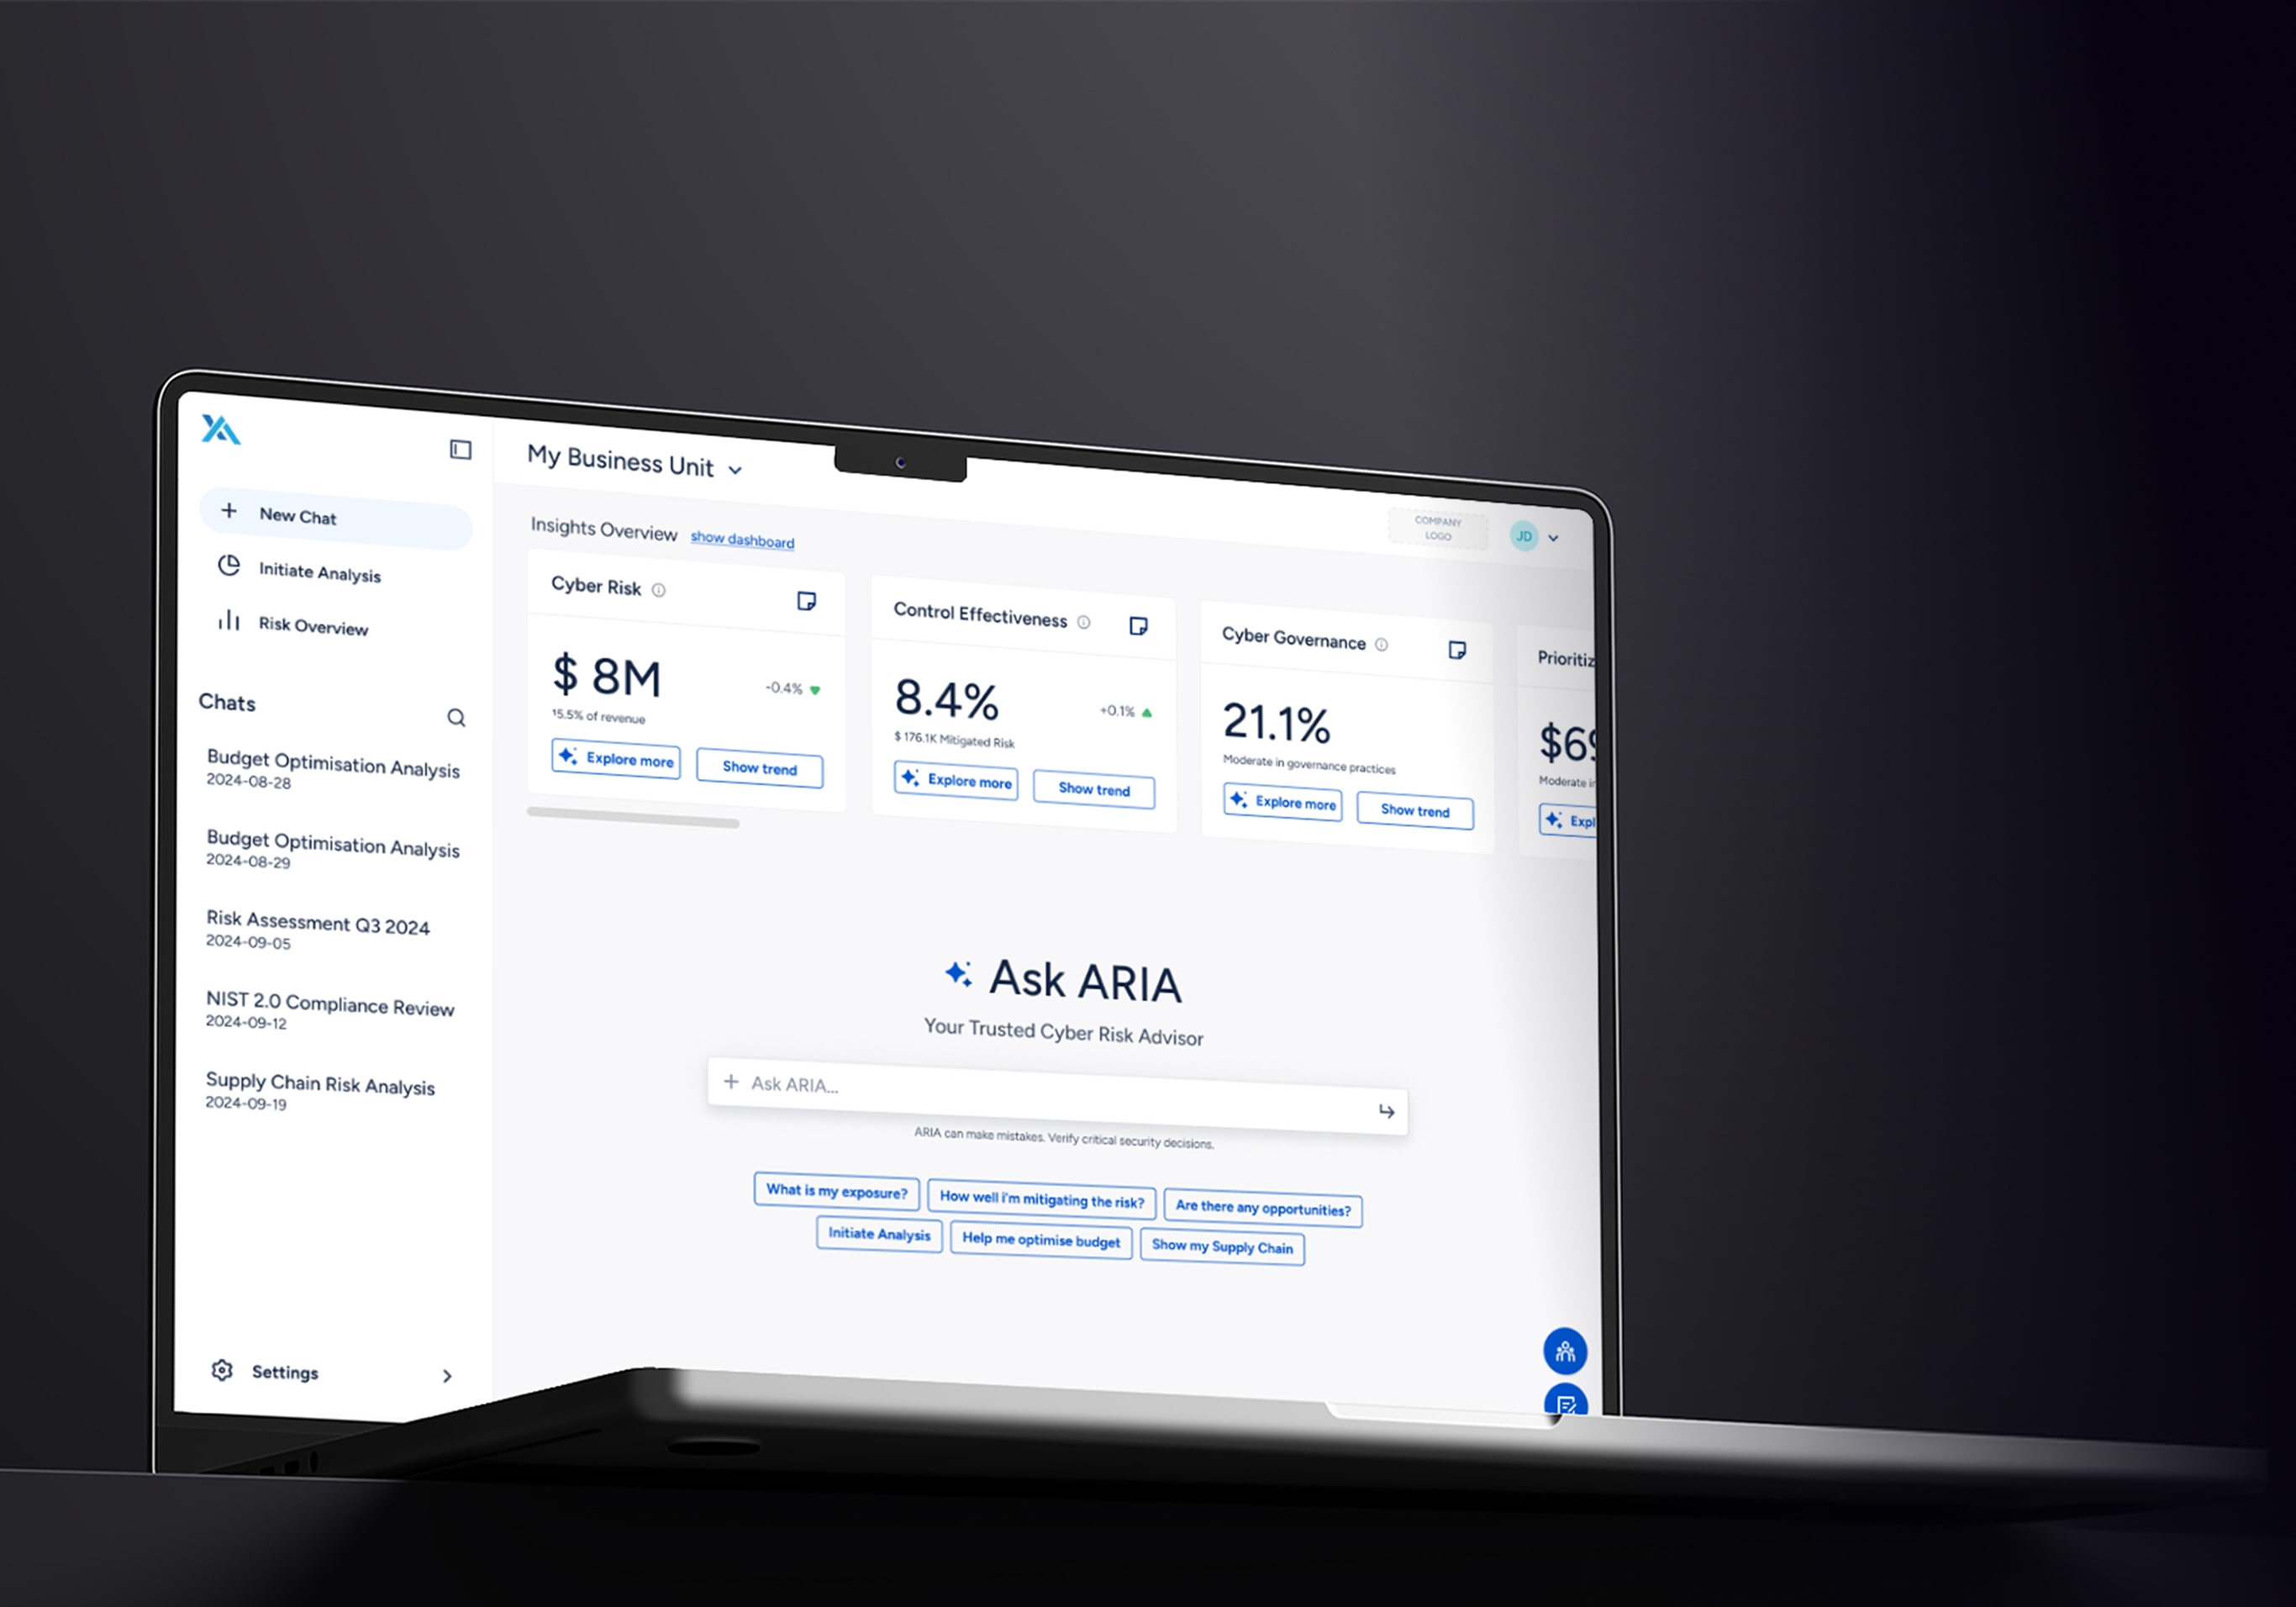
Wbudowana AI w platformie cyberbezpieczeństwa obsługującej klientów z listy Fortune 500: poprzez wbudowanie warstwy konwersacyjnej AI w platformę, skróciliśmy czas wdrażania (onboarding) nowych klientów o 95% i przekształciliśmy narzędzie do kwartalnego raportowania w system bieżącego wsparcia decyzyjnego.
Dlaczego my
Dlaczego wybierają nas przedsiębiorstwa
Jesteśmy 50-osobową, interdyscyplinarną firmą technologiczną z Warszawy. Dostarczamy technologie, które łączą wysoki zwrot z inwestycji, bezpieczeństwo oraz użyteczność dla użytkowników końcowych.
lat dostarczania produktów cyfrowych
firma założona w 2016 r.
wdrożonych produktów
web i mobile
ekspertów na pokładzie
Projektanci Produktu i UX, Inżynierowie Oprogramowania, Specjaliści AI, Project Managerowie
NPS od klientów
Chwaleni przez klientów za komunikację, tempo prac i jakość
obsługiwanych kontynentów
Ameryka Północna, Ameryka Południowa, Europa, Azja, Afryka
Branże, dla których tworzymy rozwiązania
Najczęściej zadawane pytania
Porozmawiajmy o tym, w którym procesie potrzebujesz pomocy AI
Opowiedz nam o procesie, systemach, których dotyka, i o tym, co dziś boli najbardziej. Powiemy Ci, czy agenty mają tu sens, jaki poziom autonomii jest bezpieczny i jak wyglądałby etap discovery.
Współpracuj z zespołem zaufanym przez Siemens, PwC i Toyota.

