
Agentische KI & Multi-Agenten-System-Entwicklung
Wir konzipieren, bauen und betreiben Multi-Agenten-Systeme, die den Security-Review bestehen.
30-Minuten-Gespräch buchenVertraut von Unternehmen in Europa und den USA.


Was ist ein Multi-Agenten-System?
Ein Multi-Agenten-System ist eine Gruppe spezialisierter KI-Agenten – jeder verantwortet eine Domäne wie Planung, Recherche, Ausführung oder Validierung – koordiniert durch einen Orchestrator. Anders als ein einzelner Chatbot oder Copilot teilen sich die Agenten die Arbeit, prüfen gegenseitig ihre Ergebnisse, handeln in Ihren Geschäftssystemen und eskalieren an definierten Entscheidungspunkten an einen Menschen.
Chatbot / Copilot
Was es tut
Beantwortet Fragen im Gespräch
Autonomie
Keine, antwortet nur
Berührte Systeme
Meist keine, oder nur lesend
Fehlermodus
Falsche Antwort
Am besten für
FAQ, Support-Entlastung
Einzelner KI-Agent
Was es tut
Erledigt eine abgegrenzte Aufgabe Ende-zu-Ende mit Tools
Autonomie
Handelt in einem eng begrenzten Bereich
Berührte Systeme
Ein oder zwei, per API
Fehlermodus
Falsche Aktion an einer Stelle
Am besten für
Dokumentenverarbeitung, Triage, Entwürfe
Multi-Agenten-System
Was es tut
Führt einen mehrstufigen Geschäftsprozess über Systeme hinweg aus
Autonomie
Plant, delegiert, validiert; Menschen geben an definierten Punkten frei
Berührte Systeme
Ihre Kernsysteme: ERP, CRM, zentrale Plattformen – lesend und schreibend
Fehlermodus
Braucht Orchestrierung, Guardrails und einen Audit-Trail per Design
Am besten für
Abstimmung, Störungsbehandlung, Planung, Schadensfälle, Compliance-Prozesse
Chatbot / Copilot
Einzelner KI-Agent
Multi-Agenten-System
Was es tut
Beantwortet Fragen im Gespräch
Erledigt eine abgegrenzte Aufgabe Ende-zu-Ende mit Tools
Führt einen mehrstufigen Geschäftsprozess über Systeme hinweg aus
Autonomie
Keine, antwortet nur
Handelt in einem eng begrenzten Bereich
Plant, delegiert, validiert; Menschen geben an definierten Punkten frei
Berührte Systeme
Meist keine, oder nur lesend
Ein oder zwei, per API
Ihre Kernsysteme: ERP, CRM, zentrale Plattformen – lesend und schreibend
Fehlermodus
Falsche Antwort
Falsche Aktion an einer Stelle
Braucht Orchestrierung, Guardrails und einen Audit-Trail per Design
Am besten für
FAQ, Support-Entlastung
Dokumentenverarbeitung, Triage, Entwürfe
Abstimmung, Störungsbehandlung, Planung, Schadensfälle, Compliance-Prozesse
Wie ein produktives Multi-Agenten-System wirklich gebaut wird
Nutzer
Orchestrator
Spezialisierte Agenten
Recherche
Analyse
Ausführung
Validierung
Menschliche Freigabe
Kernsysteme
über MCP-/API-Schicht
Audit-Trail: jede Entscheidung, jeder Input und jede Begründung wird protokolliert
Orchestrator
Nimmt das Ziel entgegen und zerlegt es in Aufgaben.
Spezialisierte Agenten
Recherche, Analyse, Ausführung und Validierung bearbeiten jeweils ihre Domäne und reichen den Kontext weiter.
Menschliche Freigabe
Bevor etwas in Ihre Kernsysteme geschrieben wird, passiert die Aktion eine menschliche Freigabe, die dem Risikoniveau entspricht.
Integrationsschicht
Agenten erreichen Ihre Systeme über eine kontrollierte Integrationsschicht, nie über direkten Datenbankzugriff.
Audit-Trail
Jede Entscheidung, jeder Input und jede Begründung landet in einem Audit-Trail, den Ihre Prüfer tatsächlich lesen können.
Was wir bauen
02
Multi-Agenten-Systeme für den Betrieb
Orchestrierte Agenten, die interne Prozesse (Abstimmung, Planung, Triage, Schadensfälle) über Ihr ERP, CRM und Ihre zentralen Plattformen hinweg ausführen – mit menschlicher Freigabe, wo es darauf ankommt.
03
Agenten-Orchestrierung & Architektur
Supervisor, Schwarm oder Hierarchie: Wir entwerfen das Muster, das zu Ihrem Prozess passt, nicht das gerade modische. Einschließlich Rettungsarbeit an Agentensystemen, die nach dem Pilot stecken geblieben sind.
04
AgentOps: Evaluation, Observability, Produktionsbetreuung
Evaluationssuiten, Monitoring, Kostenkontrolle und Re-Evaluation bei Modellwechseln. Agenten sind kein Ship-and-forget-Produkt. Das ist der Teil, den die meisten Anbieter auslassen.
Autonomie ist ein Regler mit fünf Stufen
Wir entwerfen jedes System entlang expliziter Autonomiestufen. Jeder Prozess erhält die Stufe, die er sicher tragen kann – und den Audit-Trail, um das zu belegen.
In regulierten Branchen gehören die meisten Prozesse auf L2-L3, und manche sollten diese Stufe nie verlassen. Bei Hochrisikosystemen ist die Fähigkeit zu zeigen, wer was auf Basis welcher Eingaben entschieden hat, nicht optional.
L1 · Assistieren
Der Agent
Fasst zusammen, recherchiert, bereitet Kontext vor
Der Mensch
Erledigt die Arbeit
L2 · Empfehlen
Der Agent
Schlägt eine Entscheidung mit Quellen und Begründung vor
Der Mensch
Gibt jede Entscheidung frei
L3 · Ausführen mit Freigabe
Der Agent
Führt den Schritt nach Freigabe aus, protokolliert alles
Der Mensch
Gibt frei, bevor etwas geschrieben wird
L4 · Ausführen in Grenzen
Der Agent
Handelt allein innerhalb definierter Schwellen, eskaliert darüber hinaus
Der Mensch
Setzt die Schwellen, übernimmt Eskalationen
L5 · Autonom
Der Agent
Arbeitet unabhängig, meldet Ausnahmen
Der Mensch
Überwacht über Metriken und Audit
L1 · Assistieren
L2 · Empfehlen
L3 · Ausführen mit Freigabe
L4 · Ausführen in Grenzen
L5 · Autonom
Der Agent
Fasst zusammen, recherchiert, bereitet Kontext vor
Schlägt eine Entscheidung mit Quellen und Begründung vor
Führt den Schritt nach Freigabe aus, protokolliert alles
Handelt allein innerhalb definierter Schwellen, eskaliert darüber hinaus
Arbeitet unabhängig, meldet Ausnahmen
Der Mensch
Erledigt die Arbeit
Gibt jede Entscheidung frei
Gibt frei, bevor etwas geschrieben wird
Setzt die Schwellen, übernimmt Eskalationen
Überwacht über Metriken und Audit
Vom ersten Gespräch bis zur Produktion
01
Architecture Discovery
Wir kartieren Ihren Prozess, Ihre Systeme und Randbedingungen. Sie erhalten eine Referenzarchitektur für Ihren Fall, eine empfohlene Autonomiestufe pro Schritt und eine nach Geschäftswert priorisierte Roadmap – ob Sie mit uns bauen oder nicht.
02
Pilot im Shadow-Modus
Das System läuft parallel zu Ihrem aktuellen Prozess, auf Echtdaten, ohne etwas zu schreiben. Sie vergleichen die Ergebnisse Seite an Seite und sehen genau, wo es richtig liegt, wo es sich irrt und was der Betrieb kostet – bevor es ein Kernsystem berührt.
03
Produktion
Integration in Ihre Systeme über eine kontrollierte Schicht (MCP wo möglich), Freigabe-Gates an Ihre Rollen gekoppelt, Audit-Trail aktiviert, Security-Review bestanden.
04
AgentOps
Evaluationssuiten laufen bei jeder Änderung. Wir überwachen Genauigkeit, Latenz und Kosten pro Aufgabe und re-evaluieren das Gesamtsystem bei jedem Modellwechsel – denn ein stilles Modell-Update darf nie still Ihre Entscheidungen verändern.
01
Architecture Discovery
Wir kartieren Ihren Prozess, Ihre Systeme und Randbedingungen. Sie erhalten eine Referenzarchitektur für Ihren Fall, eine empfohlene Autonomiestufe pro Schritt und eine nach Geschäftswert priorisierte Roadmap – ob Sie mit uns bauen oder nicht.
02
Pilot im Shadow-Modus
Das System läuft parallel zu Ihrem aktuellen Prozess, auf Echtdaten, ohne etwas zu schreiben. Sie vergleichen die Ergebnisse Seite an Seite und sehen genau, wo es richtig liegt, wo es sich irrt und was der Betrieb kostet – bevor es ein Kernsystem berührt.
03
Produktion
Integration in Ihre Systeme über eine kontrollierte Schicht (MCP wo möglich), Freigabe-Gates an Ihre Rollen gekoppelt, Audit-Trail aktiviert, Security-Review bestanden.
04
AgentOps
Evaluationssuiten laufen bei jeder Änderung. Wir überwachen Genauigkeit, Latenz und Kosten pro Aufgabe und re-evaluieren das Gesamtsystem bei jedem Modellwechsel – denn ein stilles Modell-Update darf nie still Ihre Entscheidungen verändern.
Sehen Sie, wie wir unseren Kunden geholfen haben
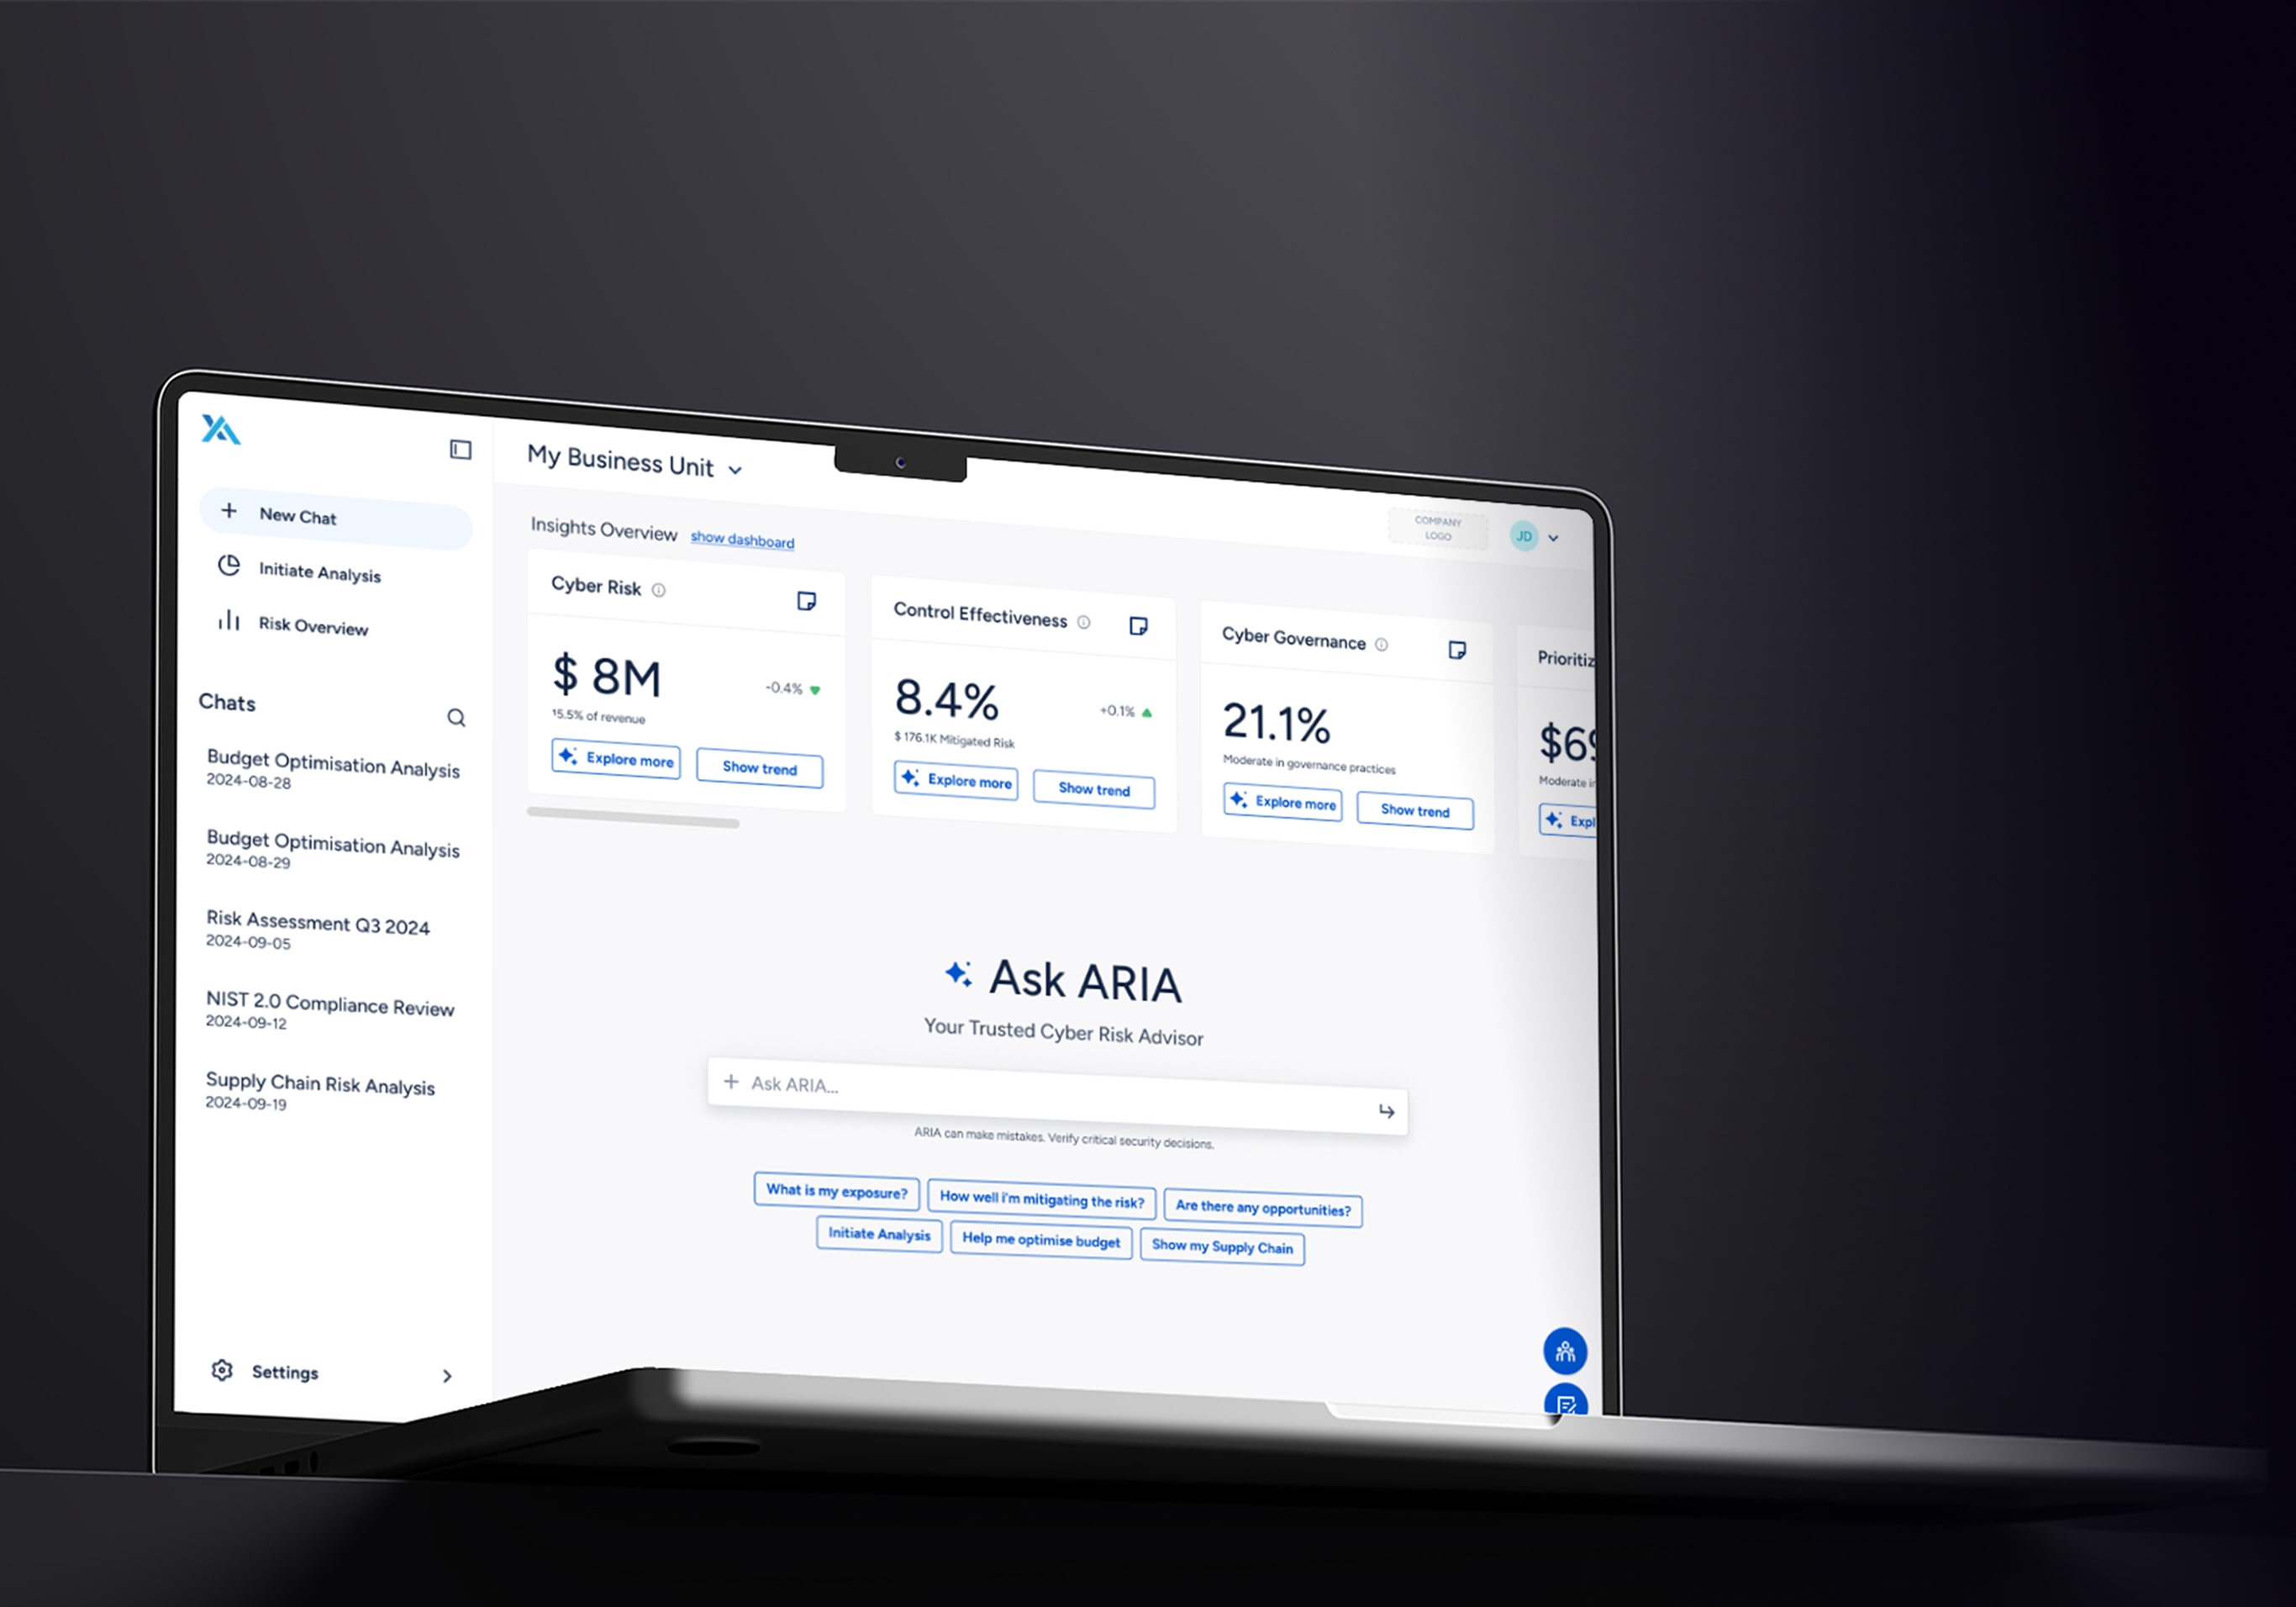
Eingebettete KI in einer Cybersecurity-Plattform für Fortune-500-Kunden: Durch das Einbetten einer konversationellen KI-Ebene haben wir die Onboarding-Zeit um 95 % verkürzt und ein Quartalsreporting-Tool in ein tägliches Entscheidungsunterstützungssystem verwandelt.
Warum wir
Warum Unternehmen uns wählen
Wir sind ein 50-köpfiges, interdisziplinäres Softwareteam aus Warschau, Polen, und bauen Technologie, die ROI, starke Governance und echte Adoption liefert.
Jahre digitale Produktentwicklung
gegr. 2016
ausgelieferte Produkte
Web & Mobile
Experten an Bord
Produkt- & UX-Designer, Softwareentwickler, KI-Spezialisten, PMs
Kunden-NPS
Gelobt für Kommunikation, Tempo und Qualität
bediente Kontinente
Nordamerika, Südamerika, Europa, Asien, Afrika
Branchen, für die wir bauen
Häufig gestellte Fragen
Sagen Sie uns, welchen Prozess Sie zuerst an Agenten übergeben würden
Schildern Sie uns den Prozess, die beteiligten Systeme und wo es heute hakt. Wir sagen Ihnen, ob Agenten dafür geeignet sind, welche Autonomiestufe sicher ist und wie die Discovery-Phase aussehen würde.
Arbeiten Sie mit einem Team zusammen, dem Siemens, PwC und Toyota vertrauen.

