
Cybersikkerhed-softwareudvikling — Fra PoC til enterprise-platforme
Vi bygger cybersikkerhedsplatforme, indlejrede AI-sikkerhedsfunktioner og compliance-først-produkter til cyberleverandører, enterprise-sikkerhedsteams og cyber-startups. AI-native arkitektur. Indbygget compliance.
Compliant med:


Markedet, dit produkt konkurrerer i
Med den rette partner er du allerede på den rigtige side af disse tal.
1,9 mio.
USD i gennemsnitlige besparelser på brudomkostninger for organisationer, der bruger AI-sikkerhedsværktøjer omfattende.
Source: IBM 2025
97%
andel af AI-relaterede sikkerhedsbrud, der forekom i organisationer uden ordentlige AI-adgangskontroller.
Source: IBM 2025
1.
Prompt injection rangerer #1 på OWASP Top 10 for LLM-applikationer.
Source: OWASP 2025
Hvad vi bygger til cybersikkerhedsvirksomheder
Seks måder, vi hjælper cybersikkerhedsteams med at levere, skalere og forblive compliant.
01
Udvikling af cybersikkerhedsplatforme
Fuld-cyklus udvikling af sikkerhedsplatforme: SIEM, GRC, risikostyring, trusselsintelligens. Fra arkitektur til produktions-SaaS, bygget til enterprise-skala og multi-tenant-miljøer.
02
Indlejret AI-sikkerhedslag
Vi tilføjer AI til eksisterende cybersikkerhedsplatforme uden at omskrive kernen. Samtalebaserede grænseflader, agentiske arbejdsgange og multi-persona-UX lagt oven på det produkt, dine kunder allerede stoler på.
03
PoC-udvikling
Første versioner af sikkerhedsprodukter bygget på arkitektur, der overlever vækst. Investorklare prototyper, der bliver enterprise-klasse platforme.
04
Compliance-først teknik
NIST-, ISO 27001-, NIS2-, SOC 2- og GDPR-krav kortlagt ind i arkitekturbeslutninger fra dag ét.
05
Platformsomarkitektur
Modernisering af legacy-sikkerhedsplatforme: ydeevne, skalerbarhed, cloud-migration og forberedelse af kodebasen til AI-funktioner uden at forstyrre produktionskunder.
06
AI-agent-sikkerhedsarkitektur
Tenant-isolation i værktøjslaget, MCP-integration, prompt injection-forsvar og agentgrænser designet til multi-tenant sikkerhedsprodukter.
Se, hvordan vi har hjulpet vores kunder med at lykkes
Fra indlejrede AI-sikkerhedslag til årtielange enterprise-partnerskaber — sådan bygger vi produkter, der består sikkerhedsgennemgange.
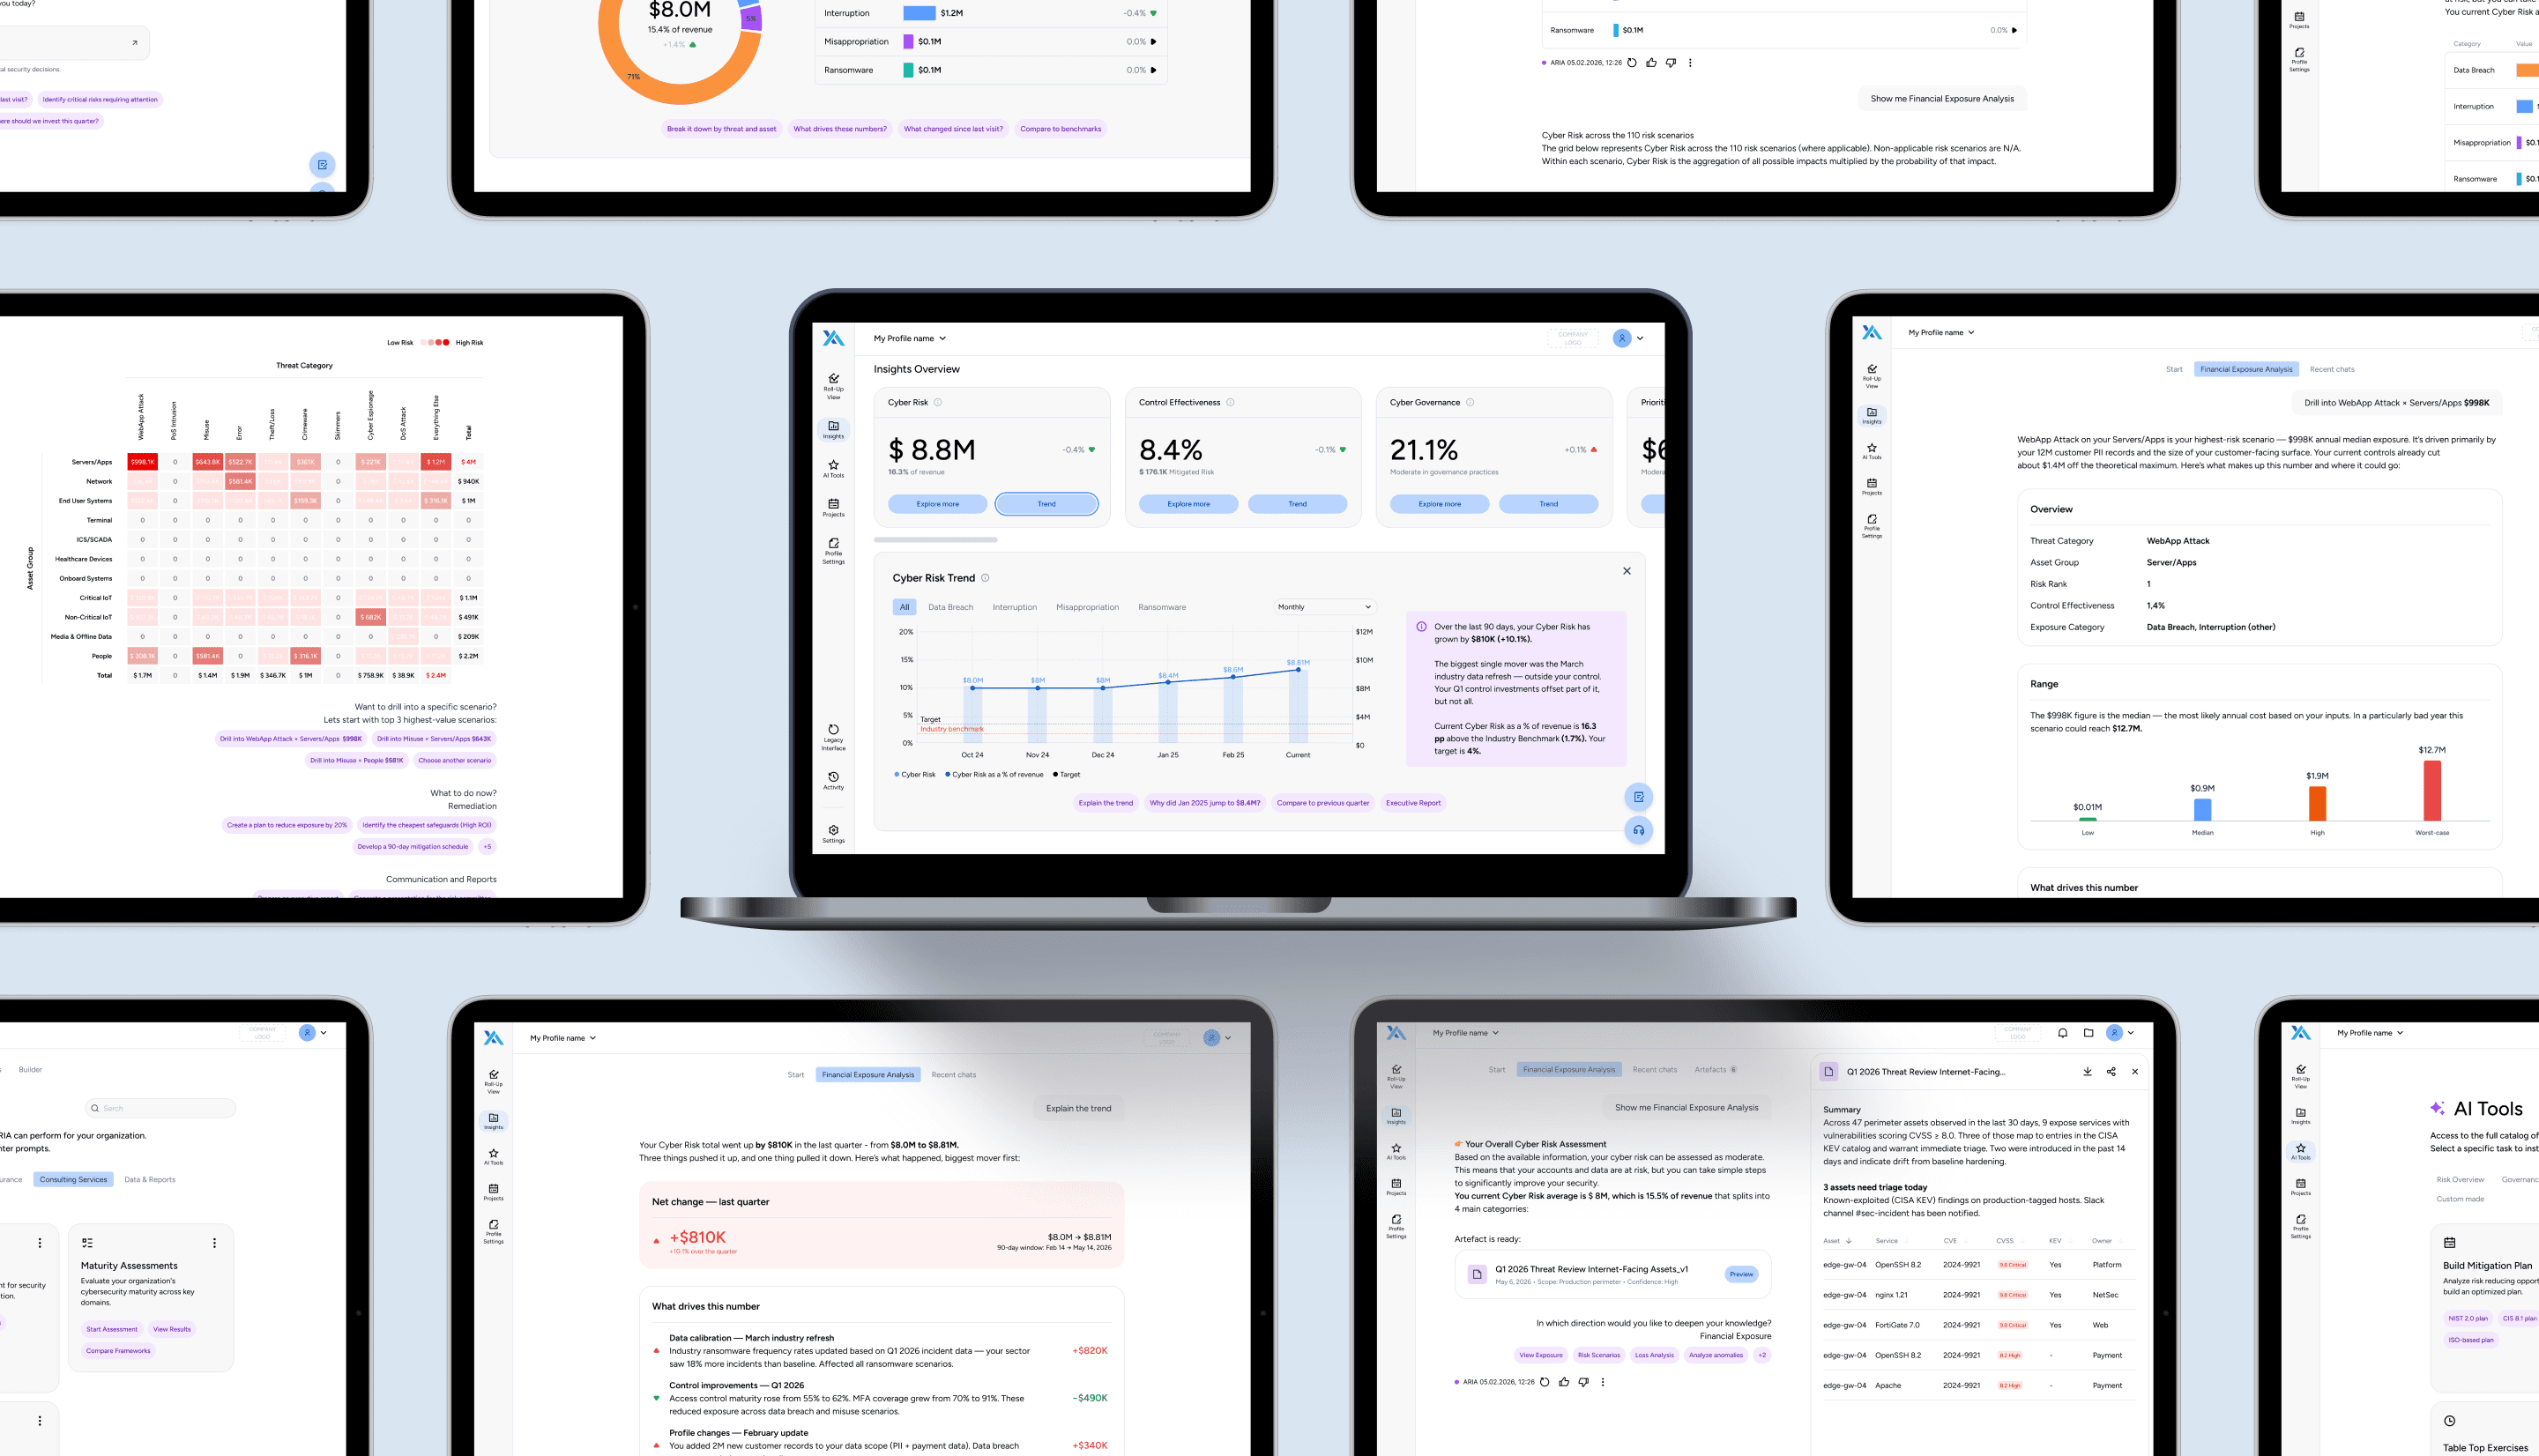
Sådan bygger vi til cybersikkerhed: de tekniske beslutninger, der betyder noget
Compliance og sikkerhed, vi bygger ind i hvert samarbejde
Certificeret drift
ISO 27001-certificeret drift
Databehandling
Databehandling overholder GDPR, SOC 2, NIS2 og HIPAA, hvor det kræves
Dedikeret infrastruktur
Dedikerede cloud-klynger til følsomme data (GCP, AWS, Azure) i din angivne region
Ingen træning på dine data
Vi træner aldrig AI på dine data
Fuld revisionsmulighed
Fuld audit trail for AI-genererede artefakter
Hvorfor virksomheder vælger os
Vi er et 50-personers, tværfunktionelt softwareudviklingsteam baseret i Warszawa, Polen, der bygger teknologi, som leverer ROI, stærk governance og reel adoption.
levering af digitale produkter
est. 2016
produkter leveret
web & mobil
eksperter på plads
Produkt- & UX-designere, softwareingeniører, AI-specialister, PM'er
kunde-NPS
Rost for kommunikation, tempo og kvalitet
kontinenter betjent
Nordamerika, Sydamerika, Europa, Asien, Afrika
Ofte stillede spørgsmål
Klar til at bygge et cybersikkerhedsprodukt, virksomheder stoler på?
Lad os tale om din platform, dine compliance-krav og hvad dine kunder har brug for. Vi foreslår teamsammensætning og arkitektur inden for en uge.
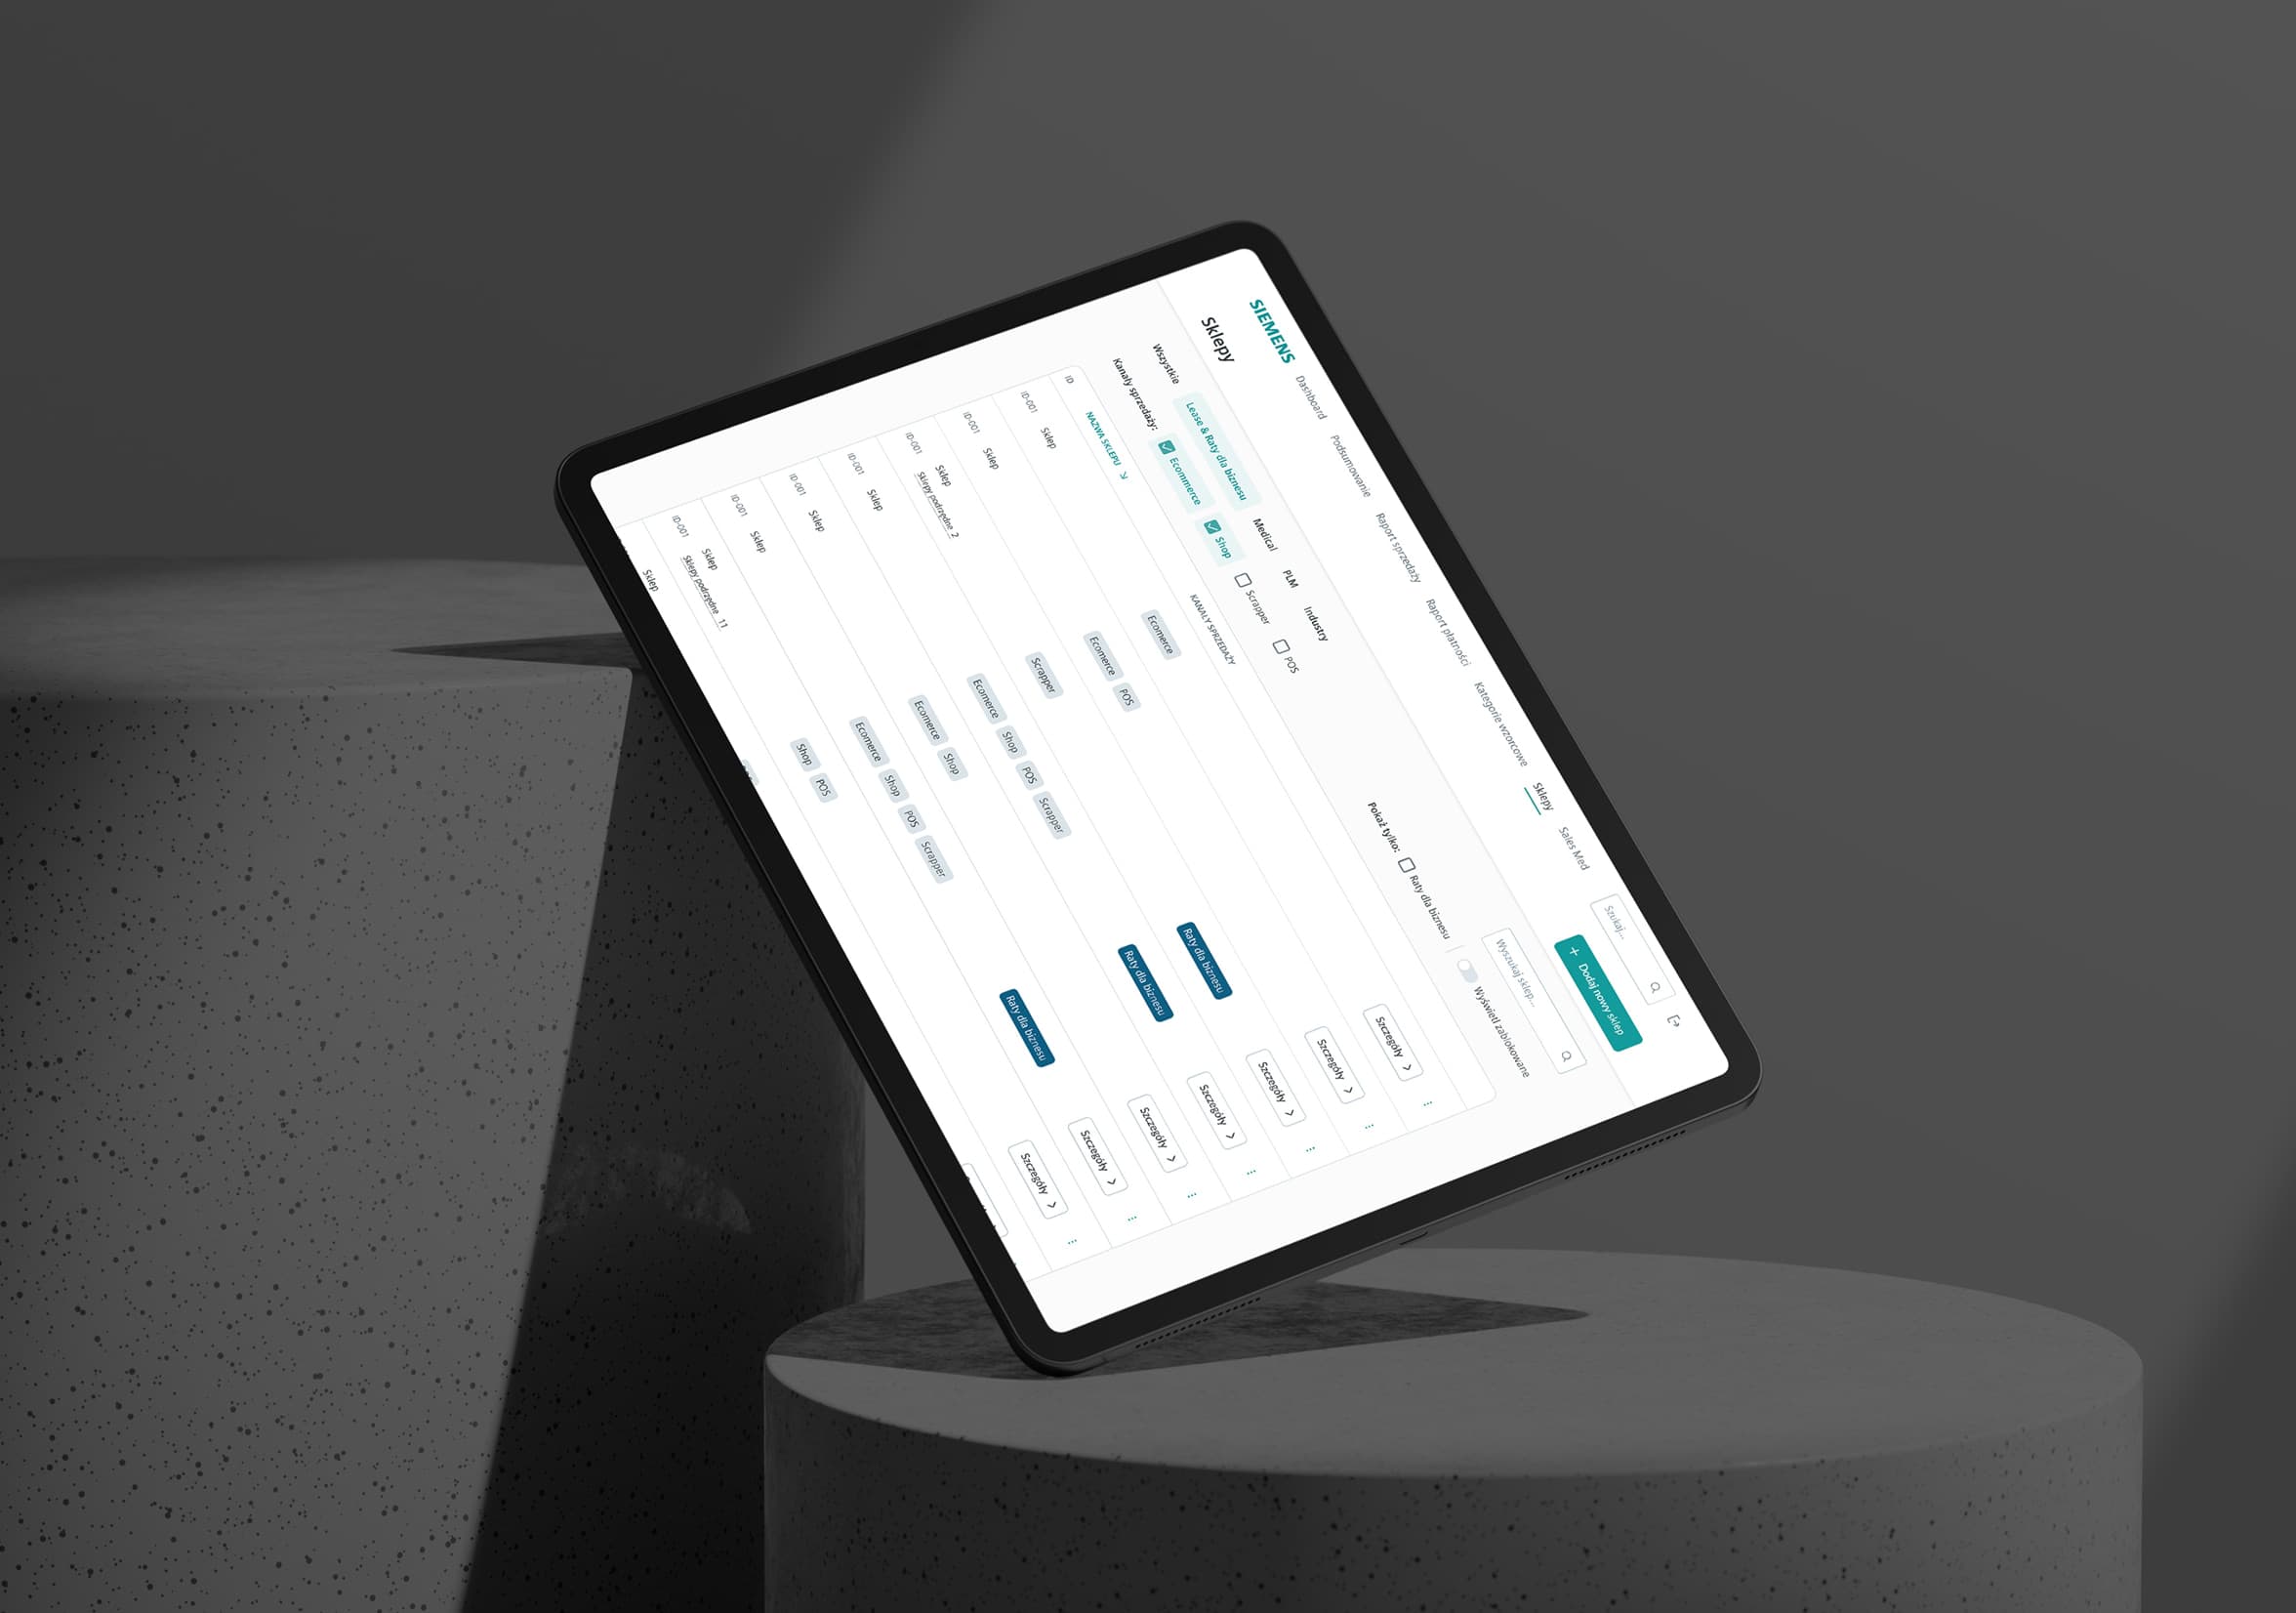
Arbejd med et team, som Siemens og andre enterprise-kunder stoler på.
